
AITI Tech Limited is een van de toonaangevende fabrikanten en leveranciers van fortigate 200g firewalls van de volgende- generatie. Met meer dan 20 jaar ervaring heten wij u van harte welkom om hier in onze fabriek goedkope fortigate 200g firewall van de volgende-generatie in bulk te kopen. Al onze producten zijn van hoge kwaliteit en lage prijs. Neem contact met ons op voor de prijslijst.
Productpositionering
De FortiGate 200G is een nieuwe-generatie 1U rack-gemonteerd vlaggenschip-beveiligingsgateway, gelanceerd door Fortinet voor hoofdkantoren van grote ondernemingen, carrier core-netwerken, uitgaand verkeer van grote datacentra en ultra-grootschalige-campusnetwerken. Aangedreven door Fortinet's nieuwste SPU5 ASIC-beveiligingsprocessor en uniform FortiOS-besturingssysteem, integreert het diepgaand ultra{9}}hoge doorvoer, ultra-lage latentie, volledige- feature-beveiliging en diepgaande netwerkanalysemogelijkheden. Ontworpen voor belangrijke bedrijfsscenario's zoals backbone-netwerken van 10G-klasse, multi-link-omgevingen met hoge-belasting en ultra-grote-gebruikersconcurrency, is dit het belangrijkste backbone-knooppunt voor het bouwen van een 'beveiligings-gedreven netwerk'.
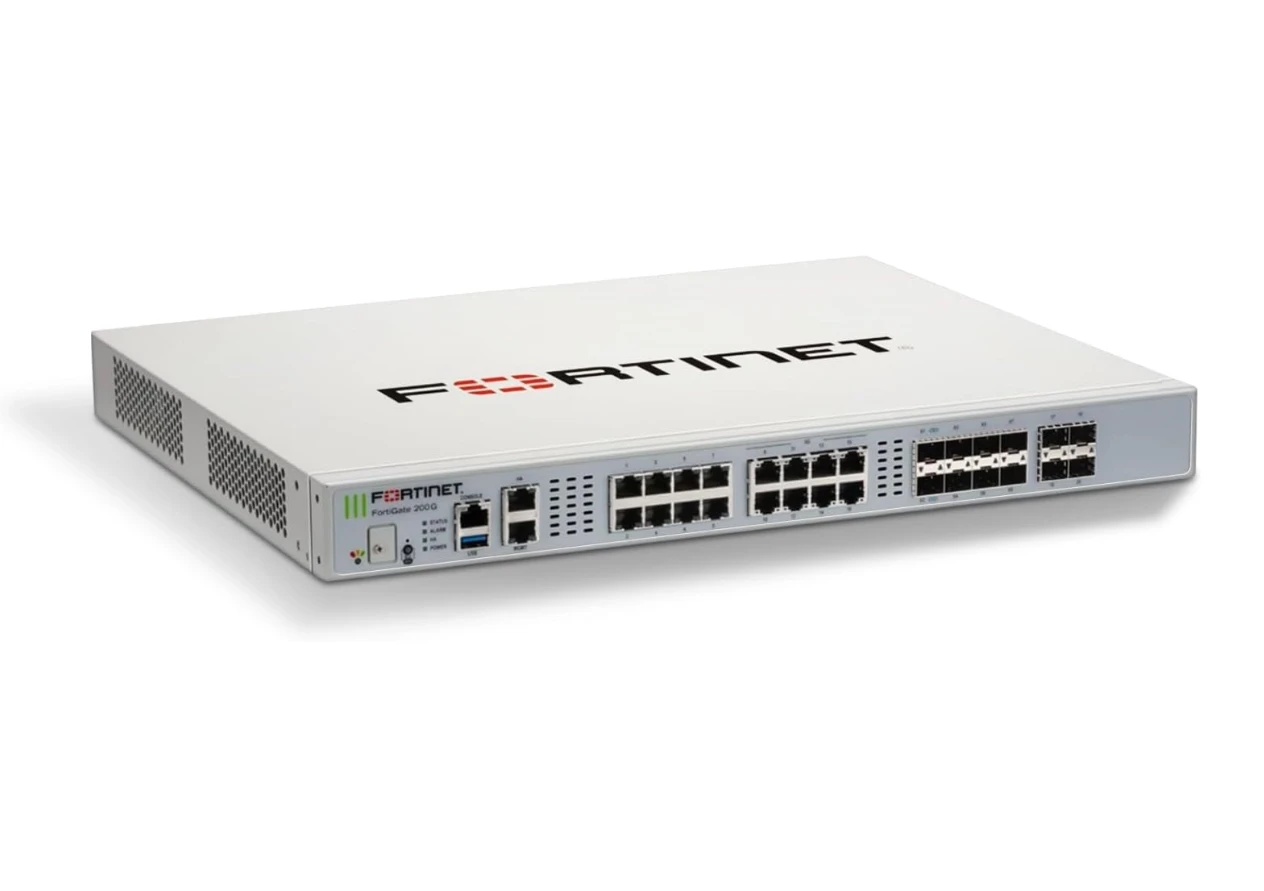
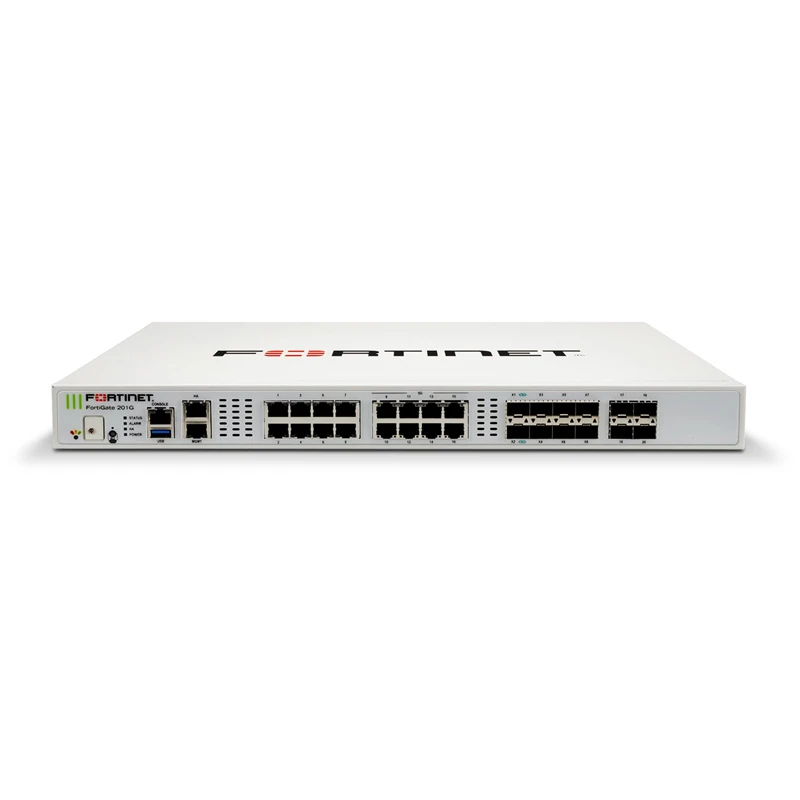
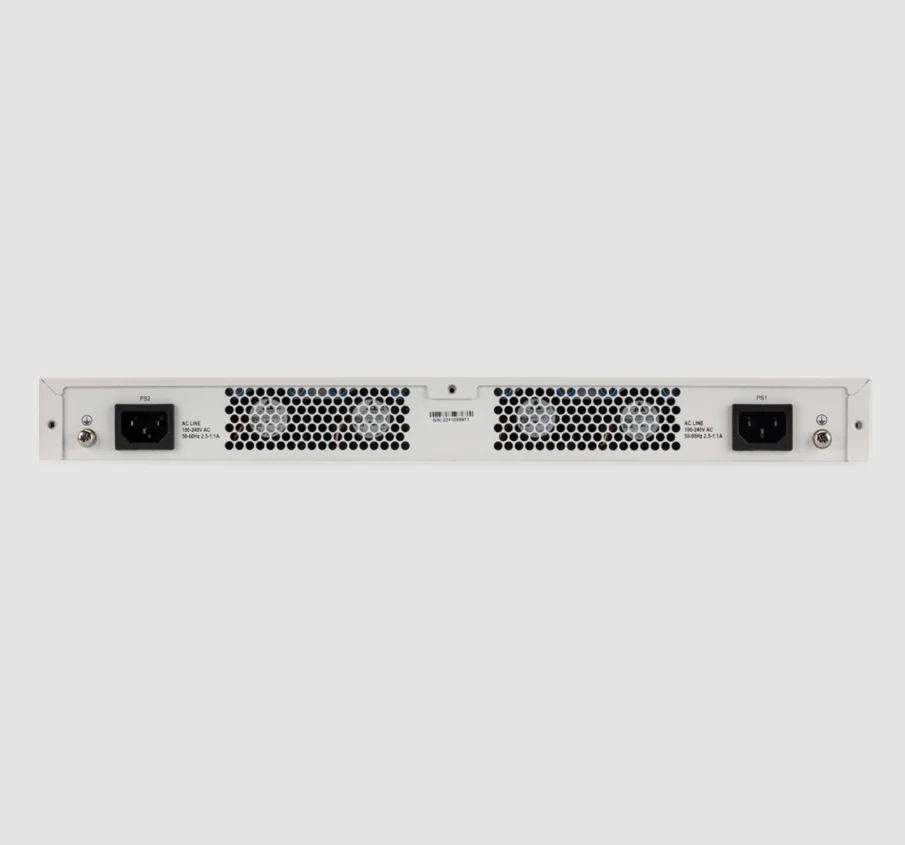
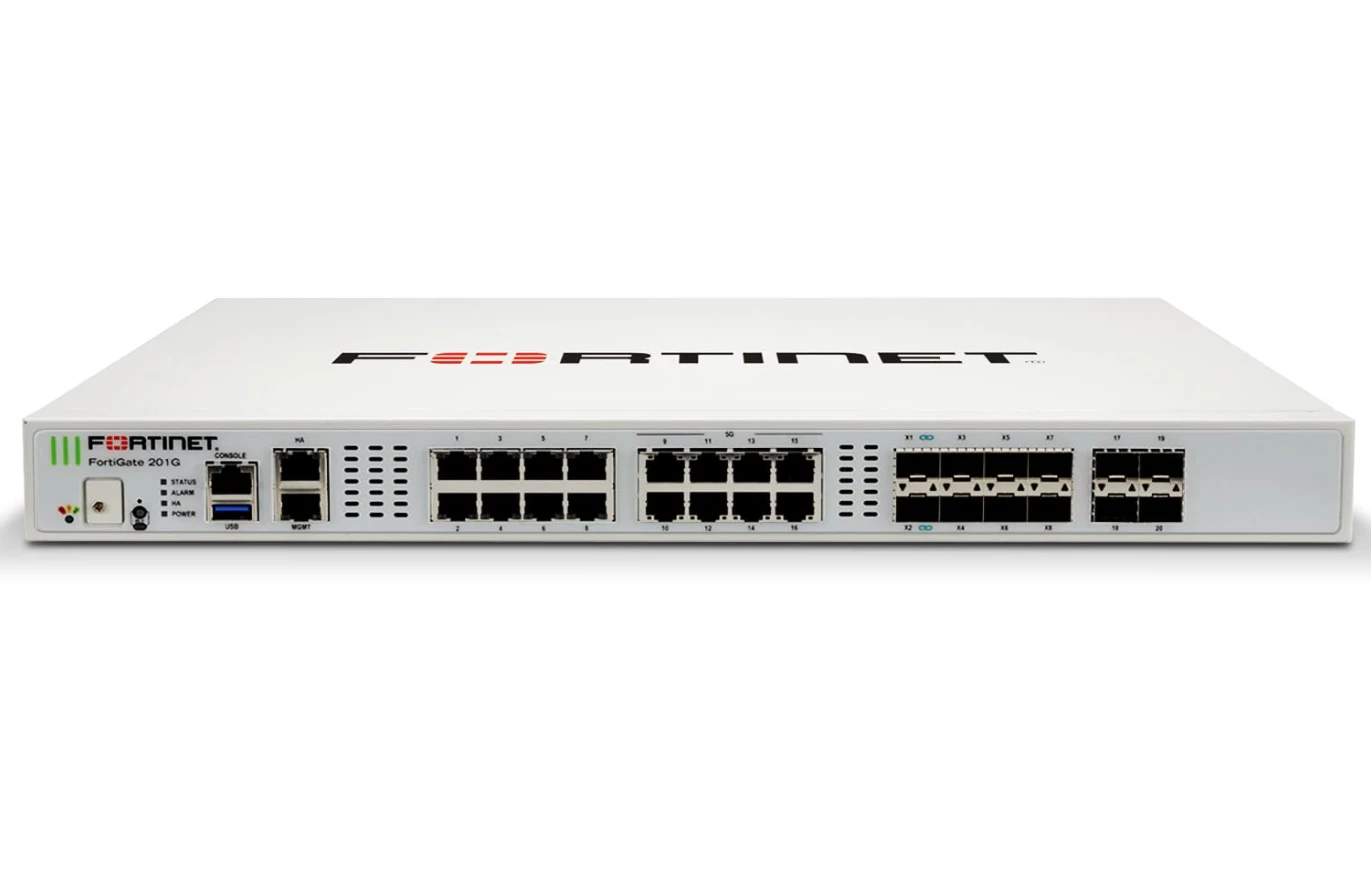
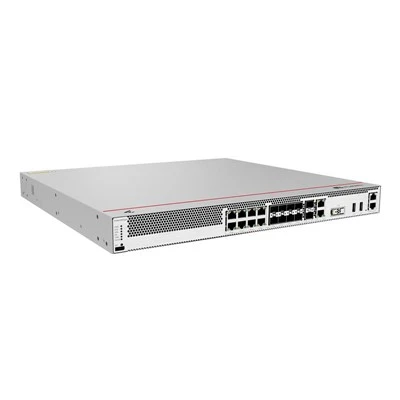
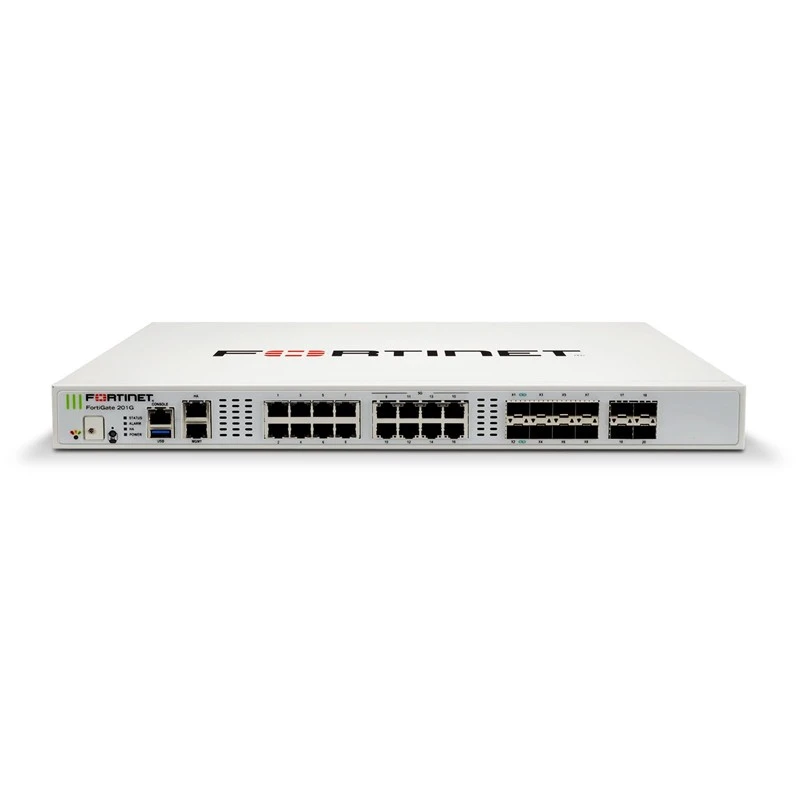
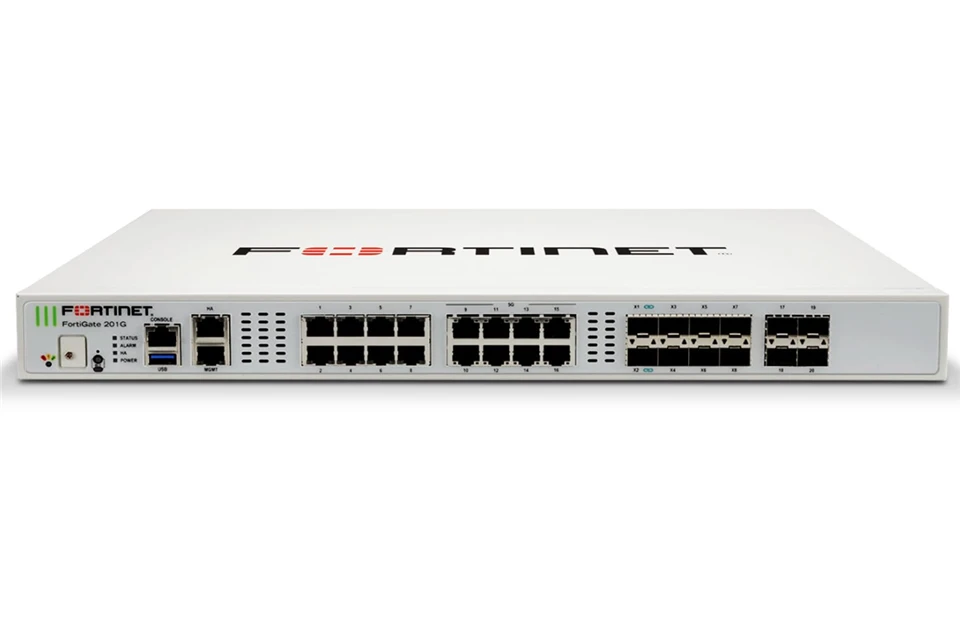
Hardwarepoortconfiguratie
24 x RJ45 2.5G Ethernet-poorten, ondersteunen 2,5G/1G/100Mbps automatische-onderhandeling, voldoen aan de vereisten voor servercluster met hoge-dichtheid en multi-bedrijfspartities met hoge-snelheid voor bekabelde toegang
4 x 10G SFP+ glasvezelpoorten, die 10G SFP+ of 1G SFP optische modules ondersteunen, gebruikt voor snelle- core link-interconnectie, load-balancing of uplink-verbinding met core-switches
2 x 40G QSFP+ glasvezelpoorten, die 40G QSFP+ of 4x10G breakout ondersteunen, gebruikt voor ultra-hoge-backbone-interconnectie of datacenter Spine-Leaf-architectuurverbinding
1 x RJ45-consolebeheerinterface voor foutopsporing op de lokale seriële poort, initiële apparaatconfiguratie en probleemoplossing
1 x RJ45 speciale FortiLink-interface, gebruikt om FortiSwitch-switches rechtstreeks aan te sluiten, waardoor uniform beheer en beleidskoppeling van alle bekabelde apparaten in het netwerk wordt bereikt
2 x USB 3.2 Gen2-interfaces, ondersteunt externe opslagapparaten om de logcapaciteit uit te breiden, of verbindt 4G/5G-modules om draadloze back-upverbindingen te realiseren
Kerngeïmplementeerde technologieën
- Maakt gebruik van Fortinet's nieuwste SPU5 ASIC-beveiligingsprocessor, waardoor line{1}}-verwerking van alle beveiligingsfuncties wordt gerealiseerd via een speciale hardwareversnellingsengine, waardoor de belasting van CPU's voor algemene- doeleinden drastisch wordt verminderd. Zelfs als IPS, antivirus en diepgaande SSL-inspectie tegelijkertijd zijn ingeschakeld, handhaaft het nog steeds een ultra-lage latentie en niet-vastzittende doorsturing, waarbij het zich aanpast aan scenario's met hoge- gelijktijdigheidsverkeer in backbone-netwerken.
- Officieel gepubliceerde standaardprestatiestatistieken: Firewalllaag 4-doorvoer van 200 Gbps, IPS-doorvoer van 50 Gbps, NGFW-doorvoer van 15 Gbps, doorvoer van bedreigingsbescherming van 10 Gbps, IPsec VPN-doorvoer van 70 Gbps, ondersteuning van 30.000.000 gelijktijdige TCP-sessies en 1.500.000 nieuwe TCP-sessies per seconde.
- Integreert native SD-WAN-routeringsoptimalisatiemogelijkheden, waardoor intelligente padplanning voor maximaal 64 links en real-detectie van de linkkwaliteit wordt gerealiseerd zonder extra licenties. Het plant het kernbedrijfsverkeer automatisch naar de optimale link, waardoor foutomschakeling op milliseconden-niveau wordt bereikt.
- Ondersteunt dynamische routeringsprotocollen, waaronder BGP, OSPF, RIP en statische routering, met maximaal 5000 gateway-naar-gateway IPsec-tunnels en 1500 SSL VPN-gebruikerstoegangskanalen, waarmee wordt voldaan aan de hoge-gecodeerde interconnectievereisten tussen multi-regionale datacenters van ultra-grote ondernemingen en providers.
- Ingebouwde-in FortiSwitch-beheermogelijkheden die maximaal 128 FortiSwitch-switches centraal kunnen besturen; ingebouwde-draadloze controllermogelijkheden die tot 200 FortiAP-toegangspunten kunnen beheren (waarvan 128 de tunnelmodus ondersteunen), waardoor uniforme bediening en onderhoud van alle bekabelde en draadloze apparaten in het netwerk wordt gerealiseerd.
- Compatibel met de FortiConverter-configuratiemigratietool, die met één klik kernconfiguraties van bestaande firewalls van derden-van derden kan importeren, waardoor de implementatiecyclus van nieuwe apparaten aanzienlijk wordt verkort. In combinatie met het wereldwijd gesynchroniseerde firmware-updatemechanisme van Fortinet garandeert dit een stabiele werking van het apparaat op de lange- termijn.
- Volledig geïntegreerd met de uniforme beveiligingsarchitectuur van Fortinet Security Fabric, naadloos verbonden met de gecentraliseerde beheerplatforms FortiManager en FortiAnalyzer om uniforme beleidsdistributie, gecentraliseerde logopslag en globale security situationele visualisatie voor alle apparaten in het netwerk te realiseren, ter ondersteuning van geautomatiseerde beveiligingsorkestratie en -respons.
- Ondersteunt actieve- standby-implementatie met hoge- beschikbaarheid (A-P, A-A-modi), waardoor statussynchronisatie en verkeersbelastingsverdeling tussen twee apparaten worden gerealiseerd via speciale HA-poorten. Het kan de failover binnen milliseconden voltooien wanneer een enkel apparaat uitvalt, waardoor bedrijfsonderbrekingen veroorzaakt door afzonderlijke storingspunten worden vermeden en wordt voldaan aan de hoge-betrouwbaarheidsvereisten van backbone-netwerken.
- Ondersteunt de verdeling van virtuele domeinen, met maximaal 200 onafhankelijke virtuele beveiligingsdomeinen, waardoor logische isolatie van multi-tenant en multi-bedrijfslijnen wordt gerealiseerd, en wordt voldaan aan de gedifferentieerde beveiligingsvereisten van ultra-grote ondernemingen met meerdere- afdelingen en multi-projectgroepen.
Kernbeveiligingsfuncties
- Ingebouwd-in hoog-inbraakpreventiesysteem (IPS) dat meer dan 15.000 bekende aanvallen op kwetsbaarheden, wormen, DDoS-aanvallen en netwerkinbraakgedrag in realtime kan identificeren en blokkeren, waarbij volledige-dimensionale bedreigingen worden gedekt op zowel de netwerk- als de applicatielaag, met een IPS-doorvoer van maximaal 50 Gbps.
- Geïntegreerd met de wereldwijde AI-aangedreven dreigingsinformatiediensten van FortiGuard, waarbij gebruik wordt gemaakt van machine learning-engines om automatisch in realtime bijgewerkte virusdatabases en bibliotheken met bedreigingskenmerken te synchroniseren, waardoor realtime verdediging wordt geboden tegen ransomware, zero- zero-day-kwetsbaarheden en malwarevarianten, met een doorvoersnelheid voor bedreigingsbescherming van maximaal 10 Gbps.
- Ondersteunt bidirectionele deep packet inspection, voert volledige-dimensionale inhoudscans uit op alle versies van versleuteld verkeer, inclusief TLS 1.3, en identificeert en blokkeert kwaadaardige activiteiten die verborgen zijn in met HTTPS versleuteld verkeer, met een SSL-diepe inspectiedoorvoer van maximaal 15 Gbps.
- Ingebouwde-volledige-protocol-antivirus-engine met hoge-prestaties die virusfiltering omvat voor reguliere protocollen, waaronder HTTP, FTP, SMTP, POP3, IMAP en SMB, waardoor effectief wordt voorkomen dat virussen zich via het intranet verspreiden via paden zoals webdownloads, e-mailverzending en intern delen van bestanden.
- Geïntegreerd met webfiltering, applicatiecontrole en DNS-filterfuncties, met een doorvoersnelheid voor applicatiecontrole tot 50 Gbps. Het kan het webtoegangsgedrag en de gebruiksrechten van werknemers voor meer dan 10.000 applicaties nauwkeurig controleren, waardoor beveiligingsrisico's van phishingwebsites en niet-werkapplicaties vanaf de bron worden vermeden.
- Ondersteunt native Zero Trust Network Access (ZTNA)-mogelijkheden, waarbij op dynamische wijze minimale machtigingen worden toegewezen op basis van gebruikersidentiteit, apparaatstatus en toegangsscenario's, waardoor identiteits-bewuste veilige toegang wordt gerealiseerd zonder kernintranetbronnen bloot te stellen aan het openbare internet.
- Ondersteunt geavanceerde beveiligingsanalysefuncties, die realtime gedragsanalyses kunnen uitvoeren op netwerk-breed verkeer, interne bedreigingen en risico's op gegevenslekken kunnen identificeren, gedetailleerde gebruikers- en entiteitsgedragsanalyserapporten kunnen genereren en compliance-audits op ondernemingsniveau- kunnen ondersteunen.
- Wordt geleverd met een ingebouwde-geïntegreerde generatieve AI-beveiligingsassistent die automatisch de analyse van beveiligingslogboeken, de beoordeling van bedreigingen en het genereren van responsbeleid kan voltooien, waardoor de drempel voor beveiligingsoperaties voor sites op bedrijfs-niveau aanzienlijk wordt verlaagd en de efficiëntie van de respons op bedreigingen wordt verbeterd.
- Ondersteunt FortiToken twee--authenticatie, met een maximum van 10.000 gebonden tokens, en biedt krachtige identiteitsverificatie voor VPN-toegang, beheerdersaanmelding en toegang tot het kernsysteem om ongeautoriseerde toegang veroorzaakt door accountlekken te voorkomen.
- Ingebouwde-geavanceerde detectiecapaciteit voor bedreigingssandboxen, die een dynamische gedragsanalyse kan uitvoeren op onbekende verdachte bestanden, kwaadaardige programma's van nul- dagen kan identificeren die niet kunnen worden gedekt door traditionele handtekeningbibliotheken, en een gesloten-lusbeveiligingssysteem kan vormen van "verdedigings- detectie- respons".
Populaire tags: versterk de volgende-generatie firewall van 200g, versterk de leveranciers van 200g volgende-generatie firewalls